


WordPress là má»™t CMS mã nguồn mở, đó vừa là lợi thế vá»� số ngÆ°á»�i dùng và cá»™ng đồng há»— trợ nhÆ°ng cÅ©ng là 1 Ä‘iểm yếu bởi hacker có thể vá»�c vạch má»�i ngóc ngách của mã nguồn để tìm ra lá»— há»�ng và khai thác nó. Do đó ngoà i lá»›p bảo máºt mặc định của WordPress bạn cÅ©ng nên tăng cÆ°á»�ng thêm nhiá»�u “hà ng rà o” để bảo vá»� site của mình. DÆ°á»›i đây là má»™t số gợi ý từ để bảo máºt cho website của bạn.
ThÆ°á»�ng xuyên cáºp nháºt phiên bản WordPress má»›i nhất
NhÆ° đã nói ở trên chÃnh tÃnh năng mở của WordPress khiến cho hacker nắm rất rõ cÆ¡ chế xác thá»±c ngÆ°á»�i dùng, cách váºn hà nh của quy trình upload dữ liệu nên chuyện hacker phát hiện ra 1 lá»— há»�ng nà o đó ở 1 phiên bản WordPress là sá»›m muá»™n nên bạn phải luôn cáºp nháºt WordPress của mình lên phiên bản má»›i nhất bởi khi có 1 lá»— há»�ng nghiêm trá»�ng được công khai các nhà phát triển sẽ ngay láºp tức vá nó bằng 1 bản cáºp nháºt WordPress má»›i.
Sao Lưu Cơ Sở Dữ Liệu
Backup là bÆ°á»›c bảo máºt đầu tiên chống lại bất kỳ cuá»™c tấn công nà o. Hãy nhá»› rằng, không có gì là 100% an toà n. Những trang web chÃnh phủ còn bị tấn công, thì bạn cÅ©ng váºy.
Backup cho phép bạn nhanh chóng khôi phục trang WordPress với một số thứ tồi tệ xảy ra.
Có rất nhi�u WordPress backup plugin miễn phà và trả phà mà bạn có thể ch�n. �i�u quan tr�ng là bạn cần hiểu khi nà o nói đến backup có nghĩa là bạn cần phải thư�ng xuyên sao lưu toà n bộ website sang một điểm khác (không phải trên hosting account).
Tôi khuyên bạn lưu trữ nó trên một dịch vụ đám mây như: Amazon, Dropbox, hay một đám mây cá nhân như Stash.
Dá»±a trên mức Ä‘á»™ thÆ°á»�ng xuyên trang update trang web của bạn, thiết láºp lý tưởng là hà ng ngà y hoặc sao lÆ°u theo thá»�i gian thá»±c.
Rất may là dễ dà ng thực hiện đi�u bằng cách sỠdụng plugin như VaultPress or BackupBuddy. Cả 2 đ�u rất đáng tin dùng và đ�u quan tr�ng là dễ dà ng sỠdụng (không cần code)
Phân quy�n cho file/thư mục trên host bằng lệnh CHMOD
CHMOD (phân quyá»�n) xem, xóa và chỉnh sá»a các dữ liệu trên hosting của bạn. Nếu CHMOD không được kỹ và an toà n thì khả năng các file nằm trên host có thể dá»… dà ng được chỉnh sá»a bởi hacker.
Vì thế để tăng bảo máºt website và giảm thiểu nguy cÆ¡ bị tấn công, cần phải CHMOD tháºt tối Æ°u cho các file và folder.
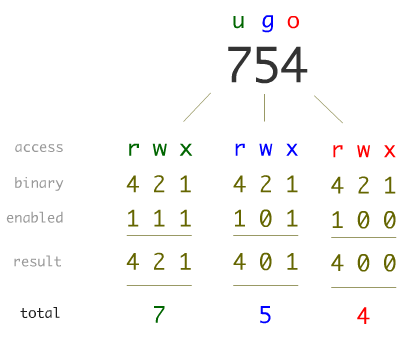
• CHMOD can thiệp thay đổi những quy�n sau:
– Read (đ�c): Viết tắt là “r� và được biểu diễn bằng số 4
– Write (chỉnh sá»a): Viết tắt là “wâ€� và được biểu diá»…n bằng số 2
– Execute (thực thi): Viết tắt là “x� và được biểu diễn bằng số 1
• CHMOD thay đổi quy�n hạn cho các đối tượng sau
– “Owner�: Chủ sở hữu của file/thư mục
– “Group�: Nhóm mà Owner là thà nh viên
– “Public / Others/ Everybody�: Những ngư�i còn lại
�ể CHMOD bạn có 2 cách.
• Cách 1
Mở trình upload FTP lên, ấn chuá»™t phải và o thÆ° mục/táºp tin cần CHMOD và chá»�n CHMOD.
• Cách 2
Và o phần File Manager trong trang quản trị hosting và ch�n Change Permission
File đầu tiên chúng ta cần bảo vệ đó là wp-config.php vì file nà y lÆ°u giữ những thông tin đăng nháºp và o cÆ¡ sở dữ liệu của mình.
Nếu nhÆ° các bạn Ãt khi chỉnh sá»a file nà y thì hãy CHMOD là 444 cho wp-config. Ä�iá»�u nà y có nghÄ©a tất cả các nhóm ngÆ°á»�i dùng chỉ có thể Ä‘á»�c chứ không chỉnh sá»a hay thá»±c thi được, kể cả chủ sỡ hữu. Và sau khi Ä‘Æ°a vá»� 444, chúng ta không thể chỉnh sá»a ná»™i dung file nà y, nếu muốn chỉnh sá»a thì hãy Ä‘Æ°a nó vá»� 644.
Các file còn lại thì bạn có thể CHMOD là 644 và 755 cho các folder.
Nếu bạn muốn tối ưu hơn nữa, hãy CHMOD folder wp-admin, wp-includes thà nh 101. Tuy nhiên để CHMOD thà nh 101thì bạn không thể CHMOD trên FTP được mà phải và o File Manager để là m việc nà y.
Sau khi CHMOD thà nh 101, bạn đăng nháºp và o FTP sẽ không thể nhìn thấy các folder đã được CHMOD, Ä‘iá»�u nà y đồng nghÄ©a bạn không thể là m gì được ngoại trừ truy cáºp bằng trình duyệt.
Tiếp đến là CHMOD cho tất cả các file thà nh 400 (ngoại trừ các file trong thư mục theme).
Nếu trong một số trư�ng hợp máy chủ không cho phép CHMOD 400 thì bạn có thể đổi thà nh 404.
Nếu nhÆ° bạn thấy khó khăn trong việc CHMOD thì plugin File Permissions & Size Check sẽ giúp bạn CHMOD và theo dõi các táºp tin/thÆ° mục dá»… dà ng trong trang quản trị WordPress.
Dùng bảo máºt 2 lá»›p
Bảo máºt 2 lá»›p – Two Factor Authentication, là phÆ°Æ¡ng pháp chống tấn công Brute Force rất hiệu quả, sau khi login bằng user/ pass chÃnh xác, còn cần phải cung cấp mã xác thá»±c được gởi và o Ä‘iện thoại hoặc email nữa, nên có bị lá»™ password cÅ©ng không vấn Ä‘á»� gì, tháºm chà nhá»� có thông báo mã xác thá»±c (lá»›p thứ 2) mà ta biết được site Ä‘ang bị dò máºt khẩu.

Ä�ể cà i Two Factor Authentication cho WordPress, bạn có thể dùng plugin tÃch hợp tÃnh năng nà y của Google cho WordPress:
Nếu dùng iThemes Security Pro thì tÃnh năng nà y đã có sẵn – chỉ cần kÃch hoạt!
Sá» Dụng Plugin Bảo Máºt WordPres
Sau khi backups, đi�u tiếp theo bạn cần quan tâm đó là cà i đặt một hệ thống theo dõi và kiểm tra m�i thứ xảy ra trên website của mình.
Ä�iá»�u nà y bao gồm giám sát tình trạng của file, cảnh báo truy cáºp trái phép, quét phần má»�m Ä‘á»™c hại..v…
May mắn là tất cả những gì bạn cần là m là cà i đặt Sucuri Security plugin miá»…n phÃ. Ä�ể biết thêm nhiá»�u thông tin chi tiết cách cà i đặt plugin…..
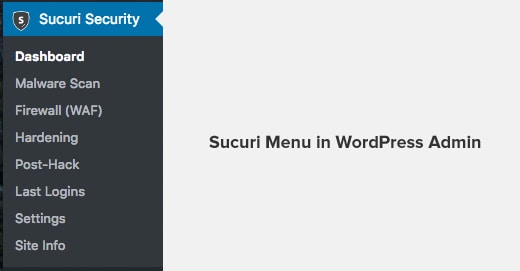
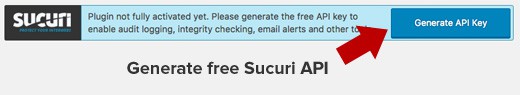
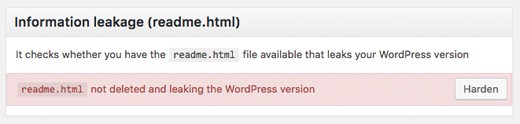
Ä�ể kÃch hoạt plugin, bạn cần Ä‘i đến Sucuri Menu trong bảng Ä‘iá»�u khiển WordPress
Ä�iá»�u đầu tiên bạn sẽ được yêu cầu là m đó là Tạo má»™t API key miá»…n phÃ. Ä�iá»�u nà y cho phép bạn kiểm duyệt đăng nháºp, integrity checking, thông báo email, và những tÃnh năng quan trá»�ng khác.
�i�u tiếp theo, bạn cần là m là click và o Hardening tab từ Sucuri Menu. Lướt qua tất cả tùy ch�n và click và o nút “Harden�.
Vá»›i tùy chá»�n nà y giúp bạn khóa lại khu vá»±c trung tâm thÆ°á»�ng được sá» dụng trong các cuá»™c tấn công. Chỉ vá»›i tÃnh năng hardening được cung cấp trong phiên bản trả phà là má»™t Web Application Firewall nÆ¡i chúng ta giải thÃch trong và i bÆ°á»›c tiếp theo..
Chúng cÅ©ng sẽ bà n vá»� tùy chon “Hardeningâ€� sau bà i viết nà y cho những ai muốn là m Ä‘iá»�u dó mà không cần sá» dụng má»™t plugin hoặc những ngÆ°á»�i yêu cầu bổ sung thêm những bÆ°á»›c nhÆ° “Database Prefix changeâ€� hay “ Thay đổi Tên Truy cáºp Adminâ€�
Sau phần hardening, phần lá»›n thiết láºp mặc định của plugin Ä‘á»�u rất tốt và không cần thay đổi. Má»™t Ä‘iá»�u duy nhất tôi khuyên bạn là tùy chỉnh Cảnh báo qua Email.
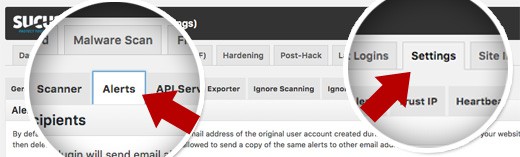
Các thiết láºp cảnh báo mặc định sẽ khiến email box của bạn bị lá»™n xá»™n. Chúng tôi khuyên bạn nháºn cảnh báo vá»›i hoạt Ä‘á»™ng chÃnh nhÆ° thay đổi plugin, đăng ký ngÆ°á»�i dùng má»›i,etc. Bạn dá»… dãng tùy chình cảnh báo bằng cách Ä‘i đến Sucuri Settings » Alerts.
Plugin bảo máºt nà y vô cùng mạnh mẽ, vì váºy bạn có thể lÆ°á»›t qua tất cả các tab và các cà i đặt để xem tất cả nhÆ°: Malware scanning, Audit logs. Failed Login Attempt tracking, v..v…
Má»™t Số PhÆ°Æ¡ng Pháp Cải Thiện Bảo Máºt WordPress
Nếu bạn đã là m tất cả những thứ tôi nói ở trên, thì bạn đang có tình trạng an ninh khá tốt rồi đấy.
NhÆ°ng vẫn nhÆ° má»�i khi, có nhiá»�u thứ bạn có thể là m tốt hÆ¡n vá»›i Bảo Máºt WordPress website của mình
Một số bước có thể sẽ yêu cầu một chú hiểu biết v� code.
1. Thay Ä�ổi Tên Truy Cáºp “adminâ€� Mặc Ä�ịnh
Những phiên bản trÆ°á»›c đây, tên truy cáºp mặc định của admin là “adminâ€�. Biết được tên truy cáºp là đồng nghÄ©a vá»›i việc các hacker có thể tiến hà nh tấn công trang web bằng brute-force attacks (Ä‘oán máºt khẩu)
NhÆ°ng rất may, WordPress đã thay đổi nó và bây giá»� yêu cầu bạn chá»�n tên truy cáºp ngay ở lần cà i đặt đầu tiên.
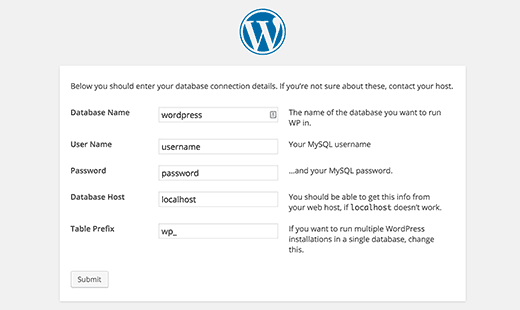
Tuy nhiên, với cách cà i đặt WordPress bằng 1-click duy nhất, thì vẫn ch�n tên admin username mặc định là “admin�.
Mặc dù mặc định WordPress không cho phép bạn thay đổi username, nhưng vẫn có và i cách để bạn thay đổi username.
- Tạo mới một admin username và xóa ngư�i dung cũ đi
- SỠdụng Plugin thay đổi tên ngư�i dùng
- Cáºp nháºt tên ngÆ°á»�i dùng từ phpMyAdmin
Tôi đã nói vẫn Ä‘á»� nà y ở bà i Là m thế nà o để thay đổi tên truy cáºp “Adminâ€� trong WordPress hãy Ä‘á»�c để xem hÆ°á»›ng dẫn chi tiết nhé.
*Lưu ý: Chúng ta đang nói v� username g�i là “admin�, chứ không phải là vai trò quản trị viên
2. Vô Hiêu Hóa File Editing
WordPress Ä‘i cùng vá»›i má»™t built-in code editor mà cho phép bạn chỉnh sá»a giao diện và plugin files ngay tại khu vá»±c admin của WordPress. Nếu và o tay ngÆ°á»�i xấu, tÃnh năng nà y có thể gây nguy hiểm đến bảo máºt WordPress cho nên chúng tôi khuyên bạn nên vô hiệu hóa nó.
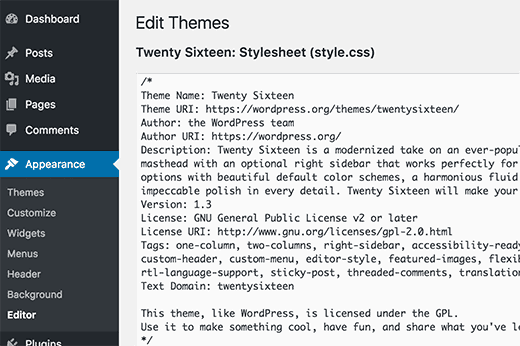
Bạn có thể là m đi�u đó một cách dễ dà ng bằng cách thêm đoạn code sau và o file wp-config.php
// Disallow file editdefine( 'DISALLOW_FILE_EDIT', true );
Hoặc bạn có thể là m Ä‘iá»�u đó vá»›i 1-click bằng cách sá» dung tÃnh năng Hardening trong Sucuri free mà tôi nói ở trên
3. Vô Hiệu Hóa PHP Trong Một Và i Thư Mục WordPress
Má»™t cách khác để năng cao bảo máºt WordPress là vô hiệu hóa PHP file execution in directories mà không cần thiết nhÆ° /wp-content/uploads.
�ể là m đi�u đó hãy mở notepad lên và dán đoạn code nà y và o:
<Files *.php>deny from all</Files>
Tiếp theo, bạn cần lưu file nay dưới dạng .htaccess và upload nó và o folders /wp-content/uploads trên website của bạn bằng cách sỠdụng FTP client.
4. Giá»›i Hạn Số Lần Ä�ăng Nháºp
Vá»›i thiết láºp mặc định WordPress cho phép ngÆ°á»�i dùng đăng nháºp bao nhiá»�u lần tùy thÃch. Nó khiến WordPress site dá»… dà ng thà nh mục tiêu của các cuá»™c tấn công brute force. Hackers có gắng bẻ khóa máºt khẩu của bạn bằng cách cố gắng đăng nháºp vá»›i những máºt khẩu kết hợp khách nhau.
Ä�iá»�u nà y có thể dá»… dà ng khắc phục bằng giá»›i hạn số lần đăng nháºp lá»—i mà ngÆ°á»�i dùng có thể thá». Nếu bạn sá» dụng giải pháp web application firewall nói ở trên, thì nó sẽ tá»± Ä‘á»™ng xá» lý vấn Ä‘á»� nà y cho bạn.
Tuy nhiên, nếu bạn không cà i đặt tÆ°á»�ng lá»a, thì xá» lý vấn Ä‘á»� nà y bằng những bÆ°á»›c sau đây.
Ä�ầu tiên, bạn cần cà i đặt và kÃch hoạt Login LockDown plugin.
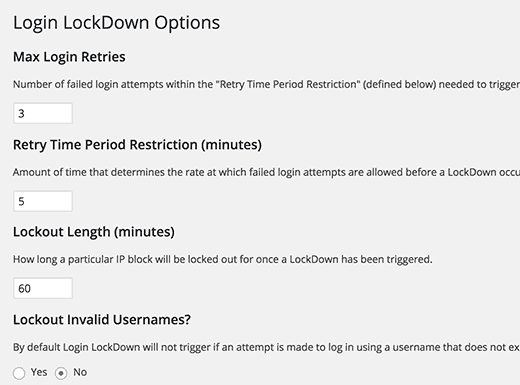
Sau khi kÃch hoạt xong, Ä‘i đến Settings » Login LockDown để cà i đặt plugin
5. Thay �ổi WordPress Database Prefix
Mặc định, WordPress sá» dụng wp_ nhÆ° là tiá»�n tố cho tất cả các tables trong cÆ¡ sở dữ liệu. Nếu trang WordPress bạn Ä‘ang sá» dụng tiá»�n tố mặc định trong cÆ¡ sở dữ liệu, thì nó thể dá»… dà ng để hacker có thể Ä‘oán được table name. Ä�ó là lý chúng tôi khuyến khÃch bạn nên thay đổi nó.
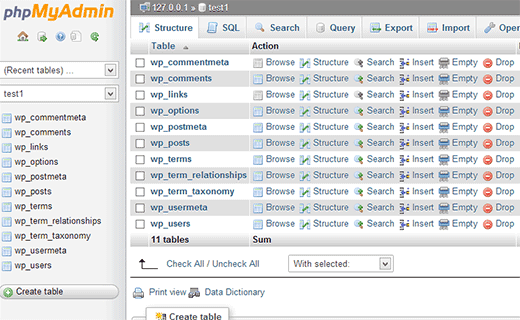
Bạn có thể thay đổi ti�n tố trên bảng cơ sở dữ liệu bằng cách sỠlà m theo hướng dẫn từng bước sau đây: Là m thế nà o để bảo vệ và tối ưu hóa cơ sở dữ liệu WordPress?
*LÆ°u ý: Nó có thế là m hÆ° hại đến website của bạn nếu không được thá»±c hiện má»™t cách chÃnh xác. Chỉ thá»±c hiện nó khi bạn cảm thấy tá»± tin vá»� khả năng code của mình nhé.
6. Máºt khẩu bảo vệ khu vá»±c Admin và wp-admin
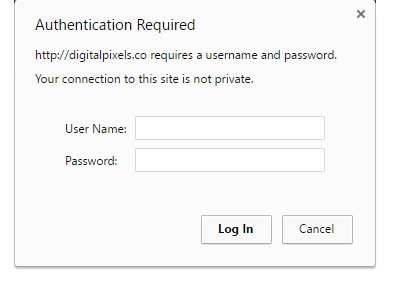
Bình thÆ°á»�ng, các hacker có thể request đến thÆ° mục wp-admin và login page của bạn nếu không có bất kỳ hạn chế nà o. Ä�iá»�u nà y cho phép hacker cố gắng sá» dụng thủ thuáºt hãy tấn công DDoS.
Vì váºy trÆ°á»›c tiên, bạn cần đổi địa chỉ đăng nháºp và o trang quản trị bằng cách sá» dụng plugin iTheme Security để tăng cÆ°á»�ng bảo máºt cho WordPress, trong đó có chức năng đổi Ä‘Æ°á»�ng dẫn mặc định của trang quản trị thà nh Ä‘Æ°á»�ng dẫn bất kỳ mà bạn muốn. Sau khi cà i đặt, và o Security -> Hide và điá»�n tên của Ä‘Æ°á»�ng dẫn má»›i của trang quản trị, trang đăng nháºp và trang đăng ký.
7. Vô hiệu hóa Directory Indexing and Browsing
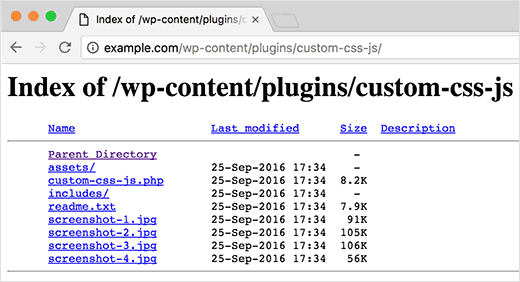
Directory browsing có thể được lợi dụng bởi hacker để tìm những file mà bạn có vá»›i các lá»— hổng có thể tìm thấy, vì váºy há»� táºn dụng những táºp tin nà y để tấn công website.
Directory browsing có thể được sá» dụng bởi ngÆ°á»�i khác để nhìn và o cái file của bạn, để sao chép hình ảnh, các thông tin khác. Ä�ây là lý do tại sao tôi khuyến khÃch bạn tắt chúng Ä‘i.
Bạn cần kết nối website của mình bằng cách sỠdụng FTP hay cPanel’s file manager. Tiếp theo xác định vị trà của file .htaccess trong website.
Sau đó, bạn thêm dòng dưới đây ở cuối file .htaccess:
Options - Indexes
�ừng quên lưu và upload lại file .htaccess và o website của mình.
8. Vô hiệu hóa XML-RPC in WordPress
XML-RPC được kÃch hoạt trong thiết láºp mặc định của WordPress bởi vì nó giúp kết nối trang WordPress vá»›i web và mobile apps.
Tuy nhiên chức năng quá mạnh mẽ nà y, XML- RPC có thể khuếch đại cuộc tấn công brute-force đáng kể.
Và dụ: theo cách truyá»�n thống má»™t hacker muốn thá» 500 máºt khẩu khác nhau vá»›i trang web của bạn, há»� sẽ phải tạo 500 lần đăng nháºp riêng biệt và sẽ bị chặn bởi giá»›i hạn số lần đăng nháºp.
NhÆ°ng vá»›i XML-RPC, má»™t hacker có thể chức năng nà y để thá» hà ng ngà n máºt khẩu chỉ vá»›i 20 hoặc 50 requestes. Ä�ó là lý do tại nếu bạn không sá» dụng XML-RPC, thì hãy nên vô hiệu hóa nó.
�ể vô hiệu hóa XML-RPC bạn và o file functions.php của theme và thêm filter sau
add_filter( 'xmlrpc_enabled', '__return_false' );9. Tự động log-out user khi không hoạt động
NgÆ°á»�i dùng đã đăng nháºp và o Dashboard đôi khi há»� có thể Ä‘i đâu đó, và nó có thể gây nguy hiểm đến bảo máºt wordpress website của bạn. Má»™t ngÆ°á»�i nà o đó có lợi dụng nó để chiếm quyá»�n Ä‘iá»�u khiển, thay đổi máºt khẩu, hãy thay đổi thông tin tà i khoản của bạn.
Ä�ó là lý do tại sao rất nhiá»�u các trang web ngân hà ng và tà i chÃnh Ä‘á»�u tá»± Ä‘á»™ng đăng xuất vá»›i ngÆ°á»�i dùng không hoạt Ä‘á»™ng. Bạn có thể thá»±c hiện chức năng tÆ°Æ¡ng tá»± trên trang WordPress của bạn.
Bạn cần cà i đặt và kÃch hoạt Idle User Logout plugin. Sau khi kÃch hoạt, Ä‘i đến Settings » Idle User Logout để tùy chỉnh plugin.
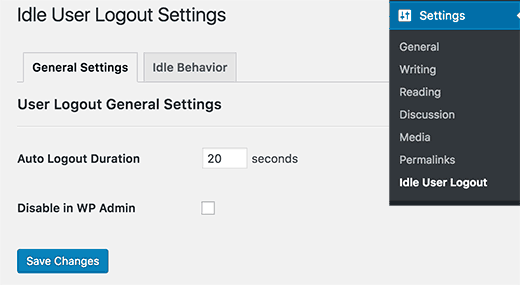
Ä�Æ¡n giản chá»�n thá»�i gian chá»� và bá»� tÃch ở tùy chá»�n “Disable in WP Adminâ€� cho tÃnh bảo máºt tốt hÆ¡n. Ä�ừng quên bấm và o nút lÆ°u các thay đổi nhé.
10. Thêm câu há»�i bảo máºt và o mà n hình đăng nháºp WordPress
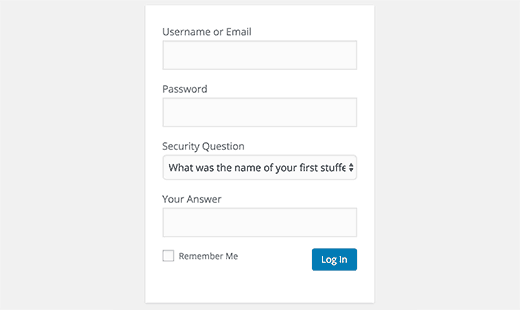
Thêm những câu há»�i bảo máºt và o mà n hình đăng nháºp là m để nó trở nên khó khăn hÆ¡n cho má»™t ngÆ°á»�i nà o đó có ý định truy cáºp trái phép.
Bạn có thể thêm câu há»�i bảo máºt bằng cách cà i đặt WP Security Questions plugin. Sau khi kÃch hoạt, bạn cần và o phần Settings » Security Question để thiết láºp cà i đặt

